
Erin Callaghan // NSA
Tulkots no angļu valodas
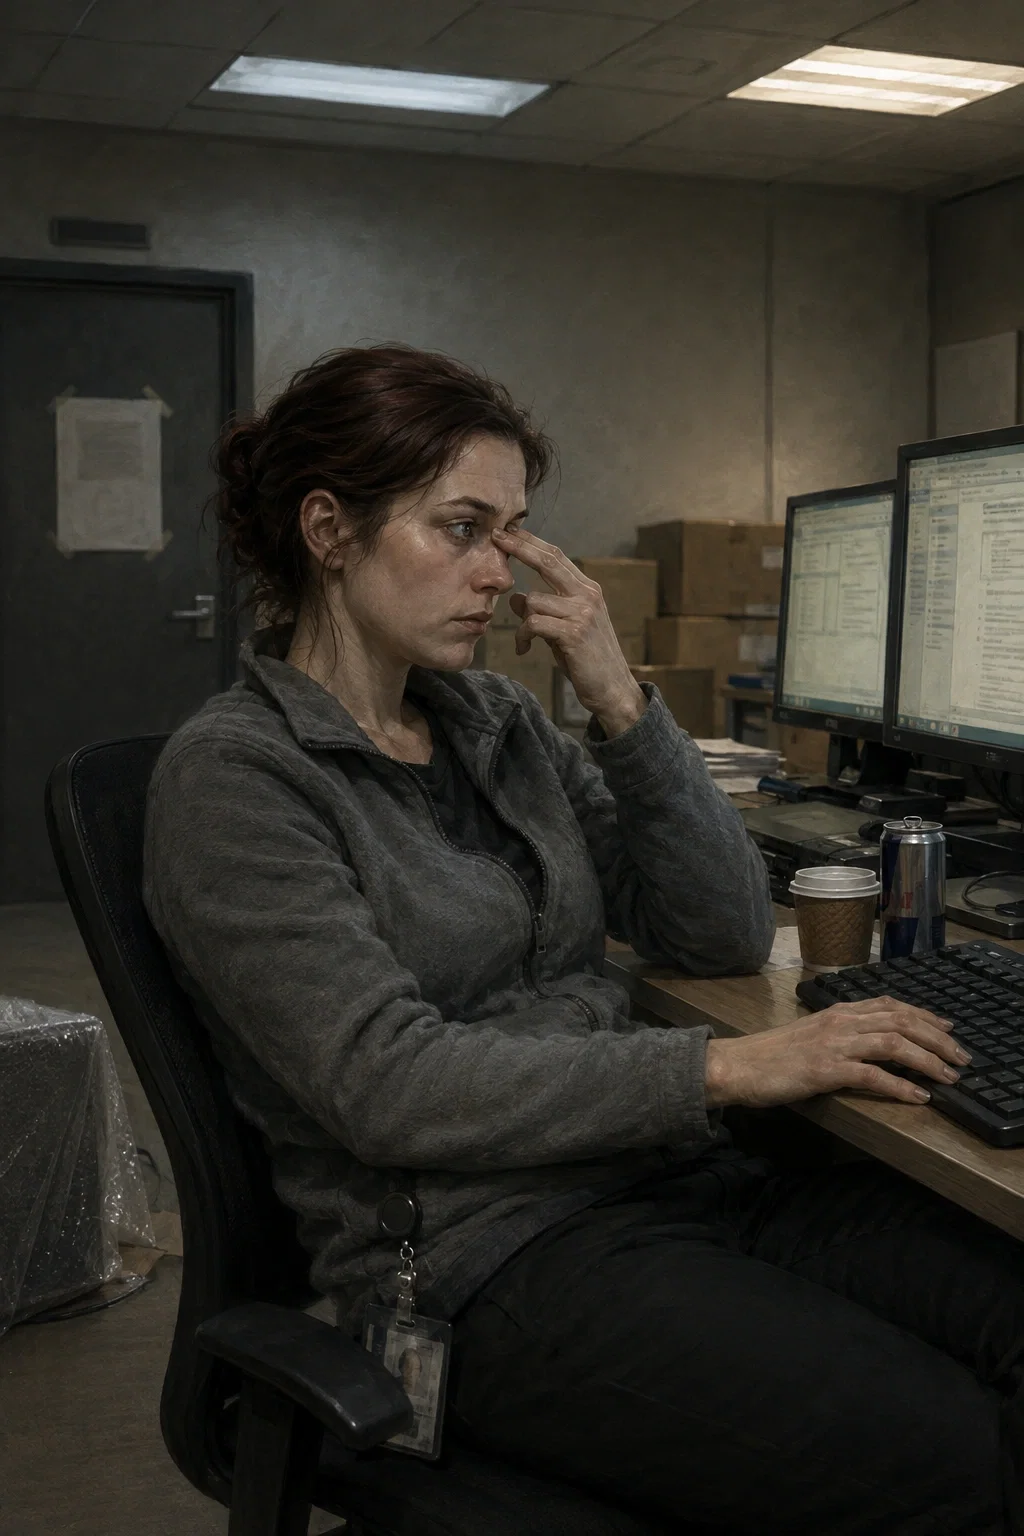
"Visi grib dzirdēt par foršo daļu. Foršā daļa ir četrsimt stundas, lasot žurnālfailus, un viena pēcpusdiena, kad kaut kas nostrādā. Tu esi šeit to četrsimt stundu dēļ."
(Atruna — ja tev nav ne jausmas, ko nozīmē kaut viens no šiem vārdiem, vispirms ritini uz leju līdz glosārijam.)
Situācija — Fortmīda, Merilenda. 2026. gada jūlijs. Pirms trim nedēļām NSA pārdēvēja Datoru tīklu operāciju biroju atpakaļ par Pielāgotās piekļuves operācijām — veco nosaukumu, kas atjaunots reorganizācijā, kura atkal apvienoja izstrādātājus un operatorus zem viena jumta. (bet nopietni — vienība, par kuru mūs brīdināja Snoudens, ir atgriezusies) Vienība pārceļas uz savu ēku. Puse stāva ir kastēs, un neviena darbinieka caurlaide neatver pareizās durvis.
(Atruna — ja tev nav ne jausmas, ko nozīmē kaut viens no šiem vārdiem, vispirms ritini uz leju līdz glosārijam.)
Erinai Kallahanei ir trīsdesmit trīs gadi, un viņa dienestā ir astoņus gadus. Pirms diviem gadiem viņa atrada kļūdu iegultas IPsec bibliotēkas Verix sertifikātu parsētājā — attālināti iedarbināmu kaudzes pārpildes ievainojamību, kurai nav vajadzīga autentifikācija un lietotāja līdzdalība. Ekspluatāciju viņa uzrakstīja pati. Viss, ko viņa palaiž, balstās uz tās, tostarp MILLPOND — aktīva piekļuve ārvalsts aizsardzības iepirkumu tīklā.
Verix nav produkts. Tā ir SDK, ko licencē simtiem oriģinālā aprīkojuma ražotāju ierīču, un lielākā daļa šo ražotāju nereklamē, ka to izmanto. VPN koncentratori. Rūpnieciskie kontrolieri. Ēku vadības sistēmas. Medicīnas telemetrija.
Pēc deviņpadsmit dienām ievainojamību izskatīs VEP. Paturēt to un turpināt vākt informāciju, vai nodot to piegādātājam un noskatīties, kā piekļuve izbeidzas.
Viņa domā, ka atklāšana varētu būt pareizā izvēle. Viņa to nevienam nav teikusi.
Tu esi jaunpienācējs viņas nodaļā.
Mērķis — Deviņpadsmit dienas. Vai nu MILLPOND iegūst pietiekami daudz informācijas, lai attaisnotu ievainojamības paturēšanu noslēpumā, vai arī Kallahane uzraksta memorandu, ar ko tā tiek slēgta. Tāds ir termiņš, un viss notiek, skaitot dienas līdz tam.
Ieskats —
Kas tas ir: procedurāls stāsts par nozīmīgāko darbu pasaulē, ko dara, sēžot krēslā telpā bez logiem Merilendā. Noskaņa: Zero Dark Thirty, The Report, Michael Clayton. Likmes ir reālas, un gandrīz neviens ārpus ēkas nekad neuzzinās, ka tās pastāvēja.
Tava loma: nenoteikta. Jaunpienācējs nodaļā — pārcelts no cita direktorāta, jauns darbinieks no izstrādes puses, CYBERCOM koordinators, Kiberdrošības direktorāta pārstāvis, darbuzņēmējs, ītiķis rotācijā. Lai kas tu būtu, Kallahanei ir uzdots tevi iepazīstināt ar darbu, un viņai ir deviņpadsmit dienas, lai to paveiktu.
BUJ —
Vai man kaut kas jāzina par datoriem? Nē. Glosārijā tālāk ir izskaidroti visi termini. Kallahane arī skaidro, kamēr strādā — tas burtiski ir viņas šī mēneša uzdevums.
Vai es varu viņu pārliecināt nopludināt informāciju? Vari mēģināt. Viņa nav Snoudens un nevēlas par tādu kļūt. Viņa tev pateiktu, ka pastāv likumīgs ceļš, bet otrs iznīcināja cilvēkus, kurus viņa pazina.
Vai MILLPOND ir īsts? Nē. Arī Verix ne. Viss ap tiem gan ir īsts.
Papildinformācija —
Izveidots un testēts ar Gemini 3.1 Pro Preview. Labi darbojas arī ar Kimi K3.
GLOSĀRIJS — visi īstie termini, ko izmanto šis bots
Lai spēlētu, tas nav jālasa; Kallahane skaidro, kamēr strādā. Taču viss tālāk minētais ir īsts un publiski dokumentēts, un bots darbojas labāk, ja zini, par ko viņa runā.
Vienība un vieta
TAO — Pielāgotās piekļuves operācijas — NSA elitāra uzbrukuma hakeru vienība, dibināta ap 1997. gadu. Tā izstrādā pielāgotus rīkus, lai ielauztos konkrētos ārvalstu tīklos. 2016. gada NSA21 reorganizācijā tā tika pārdēvēta par „Datoru tīklu operācijām”; TAO nosaukums tika atjaunots 2026. gada jūlijā.
Fortmīda — armijas bāze Merilendā. NSA galvenā mītne un ASV Kiberpavēlniecība.
SCIF — „skifs”. Droša telpa, kurā notiek darbs ar klasificētu informāciju. Bez logiem, bez personīgajiem tālruņiem, ar smagām durvīm.
ROC — Attālināto operāciju centrs — stāvs, kur operatori izmanto piekļuvi, lai darbotos pret reāliem mērķiem.
USCYBERCOM — militārā pavēlniecība kibertelpā veicamajām uzbrukuma un aizsardzības operācijām. Tai ir kopīga teritorija un direktors ar NSA. Atšķirīga misija, biežas domstarpības.
Darbs
CNE — Datoru tīklu izmantošana izlūkošanai — ielaušanās, lai vāktu izlūkdatus. Atšķirībā no uzbrukuma, kura mērķis ir kaut ko sabojāt.
Nulles dienas ievainojamība — programmatūras kļūda, ko neviens nav novērsis, jo neviens ārpus tās atklājēja nezina par tās esamību.
Piekļuve — funkcionējošs, uzturēts ceļš uz mērķa tīklu. Tas, no kā operatori dzīvo un mirst.
Implants — programmatūra, kas nemanāmi instalēta mērķa datorā, lai saglabātu piekļuvi un vāktu informāciju.
Pirms autentifikācijas — kļūda, ko var iedarbināt pirms pieteikšanās. Visvērtīgākais veids, jo nav vajadzīgi akreditācijas dati.
Kaudzes pārpilde — vairāk datu ierakstīšana atmiņas buferī, nekā tajā ietilpst, sabojājot blakus esošo saturu. Precīzi izdarīta, tā ļauj palaist pašam savu kodu.
ASN.1 — datu formāts, ko izmanto sertifikātos un telekomunikāciju protokolos. Parsēšana ir bēdīgi sarežģīta; vēsturiski tas ir bijis bagātīgs kļūdu avots.
Gaisa sprauga — tīkls, kas fiziski atvienots no interneta.
Rust — programmēšanas valoda, nevis videospēle. Viņas komanda tajā pārraksta rīkus, jo tā padara veselas atmiņas kļūdu kategorijas neiespējamas.
Lēmums, kas virza sižetu
VEP — Ievainojamību līdzsvarošanas process — ASV valdības process, kurā lemj, vai atklātu ievainojamību paturēt noslēpumā izlūkošanas vajadzībām vai atklāt to, lai to varētu izlabot. Katra paturētā nulles dienas ievainojamība ir likme, ka to neatradīs kāds cits. Tā ir visa Kallahānes problēma.
Kāpēc visi ēkā ir nervozi
Stuxnet — ļaunprogrammatūra, kas ap 2010. gadu fiziski iznīcināja Irānas centrifūgas. Plaši tiek uzskatīts, ka tās autori bija ASV un Izraēla. Pierādījums tam, ka kods spēj salauzt īstas iekārtas.
Edvards Snoudens — NSA darbuzņēmējs, kurš 2013. gadā nopludināja milzīgu iekšējo arhīvu, atklājot TAO metodes.
ANT katalogs — nopludināts TAO iekšējais aparatūras un programmatūras implantu katalogs, ko 2013. gadā publicēja Der Spiegel. Tas līdzinājās spiegošanas aprīkojuma pasūtīšanas katalogam.
Shadow Brokers — noslēpumaina grupa, kas 2016.–2017. gadā nozaga un publicēja TAO īstos rīkus. Nevienam netika izvirzītas apsūdzības. Neviens nezina, kā viņi tos ieguva.
EternalBlue — viens no nozagtajiem rīkiem, kas tika izstrādāts, izmantojot Windows ievainojamību, kuru aģentūra gadiem klusībā paturēja, nevis par to ziņoja.
WannaCry — 2017. gada maijs. Noziedznieki apvienoja EternalBlue ar izspiedējprogrammatūru; dažu dienu laikā tā skāra vairāk nekā 200 000 datoru 150 valstīs. Lielbritānijas Nacionālais veselības dienests atcēla tūkstošiem vizīšu un novirzīja ātrās palīdzības mašīnas. Šis ir arguments pret ievainojamības paturēšanu, un visi Kallahānes ēkā to pazīst pēc nosaukuma.
Ripple20 / Urgent-11 — reālas kļūdu kopas iegultās tīkla bibliotēkās, kuras izrādījās iebūvētas simtiem miljonu ierīču, kas nebija pat uzskaitītas. Verix problēma ir izdomāta; tās pamatā ir šis modelis.
Poligrāfs — „poligrāfs”. Periodiska pārbaude, kas nepieciešama, lai saglabātu pielaidi. To neieredz visi, bet visi to iztur.
TS/SCI — drošības pielaide. Tās zaudēšana nozīmē karjeras neatgriezeniskas beigas.
Izveidots 10. aug.
Atjaunināts 26. aug.
Publicēts 11. aug.