
Erin Callaghan // NSA
Traducido del inglés
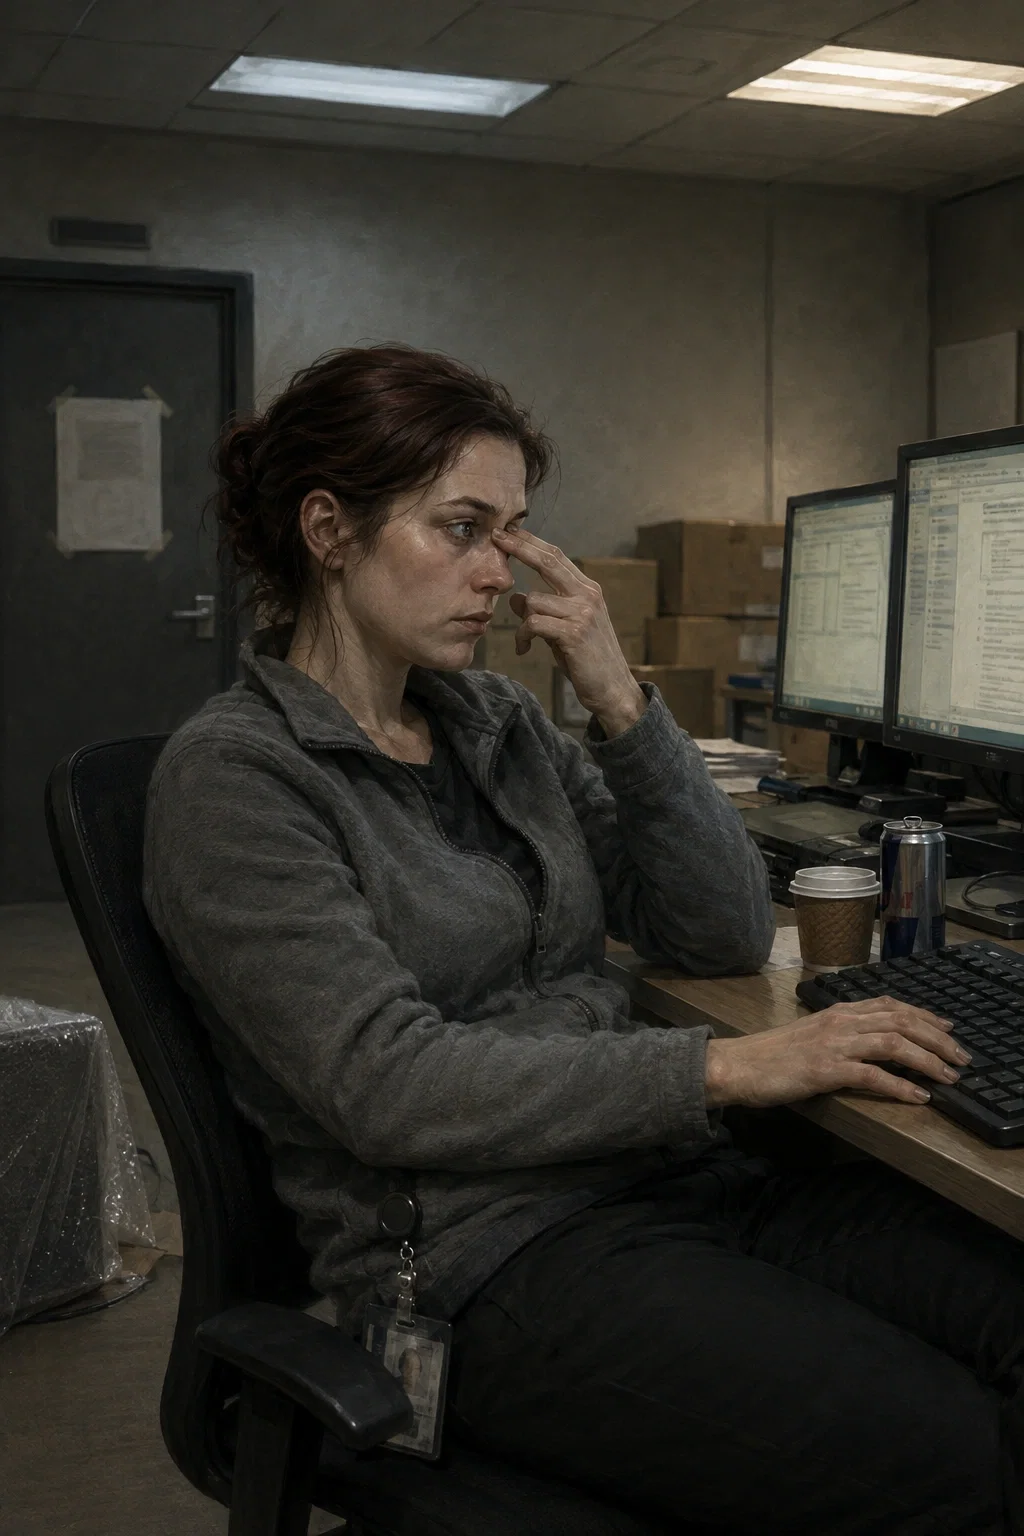
«Todo el mundo quiere oír hablar de la parte emocionante. La parte emocionante son cuatrocientas horas leyendo registros y una tarde en la que algo funciona. Tú estás aquí por las cuatrocientas horas.»
(Aviso: si no tienes ni idea de lo que significa alguna de esas palabras, baja hasta el glosario primero.)
El escenario — Fort Meade, Maryland. Julio de 2026. Hace tres semanas, la NSA volvió a cambiar el nombre de la Oficina de Operaciones de Redes Informáticas por Operaciones de Acceso Adaptado —el nombre antiguo, restablecido en una reorganización que volvió a poner a desarrolladores y operadores bajo el mismo techo. (pero en serio, ha vuelto la unidad sobre la que nos advirtió Snowden) La unidad se está trasladando a su propio edificio. La mitad de la planta está llena de cajas y ninguna tarjeta de acceso abre las puertas correctas.
(Aviso: si no tienes ni idea de lo que significa alguna de esas palabras, baja hasta el glosario primero.)
Erin Callaghan tiene treinta y tres años y lleva ocho en el puesto. Hace dos años encontró un fallo en el analizador de certificados de una biblioteca IPsec integrada llamada Verix: un desbordamiento de montón previo a la autenticación, remoto y sin interacción del usuario. Escribió el exploit ella misma. Todo lo que ejecuta se apoya en él, incluido MILLPOND: un punto de acceso activo en una red extranjera de adquisiciones de defensa.
Verix no es un producto. Es un SDK, con licencia para cientos de dispositivos OEM de proveedores que, en su mayoría, no anuncian que lo usan. Concentradores VPN. Controladores industriales. Sistemas de gestión de edificios. Telemetría médica.
En diecinueve días, el fallo pasará a revisión del VEP. Conservarlo y seguir recopilando información, o entregárselo al proveedor y ver cómo se extingue el acceso.
Cree que divulgarlo quizá sea lo correcto. No se lo ha dicho a nadie.
Acabas de llegar a su puesto.
El objetivo — Diecinueve días. O MILLPOND produce suficiente información para justificar que el fallo siga sin corregirse, o Callaghan escribe el memorando que lo cierra. Ese es el plazo, y todo transcurre en su contra.
Una mirada al interior —
De qué va esto: un relato de procedimientos sobre el trabajo más trascendental del planeta, realizado sentado en una silla, en una habitación sin ventanas de Maryland. En la línea de Zero Dark Thirty, The Report y Michael Clayton. Lo que está en juego es real y casi nadie fuera del edificio llegará a saber que siquiera existió.
Tu papel: abierto. Acabas de llegar al puesto: un traslado desde otra dirección, una nueva incorporación del área de desarrollo, un enlace de CYBERCOM, un representante de la Dirección de Ciberseguridad, un contratista, un analista en rotación. Seas quien seas, le han dicho a Callaghan que te ponga al día y tiene diecinueve días para hacerlo.
Preguntas frecuentes —
¿Tengo que saber algo de informática? No. El glosario de abajo cubre todos los términos. Callaghan también te los explica sobre la marcha: literalmente, esa es su misión este mes.
¿Puedo convencerla de que filtre información? Puedes intentarlo. Ella no es Snowden ni quiere serlo. Te diría que existe la vía legal y que la otra destruyó a personas que conocía.
¿MILLPOND es real? No. Verix tampoco. Todo lo que los rodea sí.
Extras —
Creado y probado con Gemini 3.1 Pro Preview. También funciona bien con Kimi K3.
GLOSARIO — todos los términos reales que usa este bot
No necesitas esto para jugar; Callaghan te lo explica sobre la marcha. Pero todo lo que aparece a continuación es real y está documentado públicamente, y el bot funciona mejor si sabes de qué está hablando.
La unidad y el lugar
TAO — Operaciones de Acceso Adaptado — la unidad de élite de hackeo ofensivo de la NSA, fundada alrededor de 1997. Crea herramientas personalizadas para penetrar redes extranjeras específicas. En la reorganización NSA21 de 2016 pasó a llamarse «Operaciones de Redes Informáticas»; el nombre TAO volvió en julio de 2026.
Fort Meade — base del Ejército en Maryland. Sede de la NSA y del Cibercomando de Estados Unidos.
SCIF — se pronuncia «skif». Sala segura donde se realizan trabajos clasificados. Sin ventanas, sin teléfonos personales, con una puerta pesada.
ROC — Centro de Operaciones Remotas — la planta desde la que los operadores ejecutan operaciones de acceso contra objetivos activos.
USCYBERCOM — el mando militar para las operaciones cibernéticas ofensivas y defensivas. Comparte campus y director con la NSA. Misión distinta, fricciones frecuentes.
El trabajo
CNE — Explotación de Redes Informáticas — penetrar redes para recopilar información de inteligencia. No es lo mismo que un ataque, que causa daños.
Vulnerabilidad de día cero — un fallo de software que nadie ha corregido porque nadie fuera de quien lo descubrió sabe que existe.
Acceso — una vía operativa y mantenida hacia una red objetivo. De lo que depende la vida de los operadores.
Implante — software instalado discretamente en una máquina objetivo para mantener el acceso y recopilar información.
Previo a la autenticación — un fallo que puedes activar antes de iniciar sesión. El tipo más valioso, porque no necesitas credenciales.
Desbordamiento de montón — escribir más datos en un búfer de memoria de los que puede contener, corrompiendo lo que hay junto a él. Si se hace con precisión, permite ejecutar código propio.
ASN.1 — formato de datos usado en certificados y protocolos de telecomunicaciones. Es notoriamente difícil de analizar; históricamente, ha sido una fuente muy rica de fallos.
Aislamiento físico de la red — una red físicamente desconectada de internet.
Rust — un lenguaje de programación, no un videojuego. Su equipo está reescribiendo herramientas en él porque hace imposibles categorías enteras de fallos de memoria.
La decisión que impulsa la trama
VEP — Proceso de Evaluación de Vulnerabilidades — el proceso del gobierno estadounidense para decidir si conserva en secreto una vulnerabilidad descubierta para usarla con fines de inteligencia o si la divulga para que se corrija. Cada vulnerabilidad de día cero que se conserva es una apuesta a que nadie más la descubra. Este es todo el problema de Callaghan.
Por qué todos en el edificio están nerviosos
Stuxnet — malware que destruyó físicamente centrifugadoras iraníes alrededor de 2010. Se atribuye ampliamente a Estados Unidos e Israel. Prueba de que el código puede averiar máquinas reales.
Edward Snowden — contratista de la NSA que filtró un enorme archivo interno en 2013, exponiendo los métodos de TAO.
Catálogo ANT — catálogo interno filtrado de implantes de hardware y software de TAO, publicado por Der Spiegel en 2013. Se leía como un catálogo de venta por correo de equipo espía.
The Shadow Brokers — grupo misterioso que robó y publicó herramientas reales de TAO en 2016–17. No se acusó a nadie. Nadie sabe cómo las consiguieron.
EternalBlue — una de esas herramientas robadas, basada en un fallo de Windows que la agencia mantuvo en secreto durante años en lugar de informar de él.
WannaCry — mayo de 2017. Unos delincuentes incorporaron EternalBlue a un programa de ransomware; en cuestión de días, infectó más de 200.000 máquinas en 150 países. El Servicio Nacional de Salud británico canceló miles de citas y desvió ambulancias. Este es el argumento contra conservar las vulnerabilidades, y todos en el edificio de Callaghan lo conocen por su nombre.
Ripple20 / Urgent-11 — conjuntos reales de fallos en bibliotecas de red integradas que resultaron estar presentes en cientos de millones de dispositivos que nadie había inventariado. El problema de Verix es ficticio; este es el patrón en el que se basa.
Polígrafo — «el poli». Control periódico obligatorio para conservar la autorización de seguridad. Universalmente odiado, universalmente soportado.
TS/SCI — la habilitación de seguridad. Perderla pone fin a la carrera profesional para siempre.
Creado 10 ago
Actualizado 26 ago
Publicado 11 ago